ന്യൂഡൽഹി, 2026 ഒക്ടോബർ 26 –
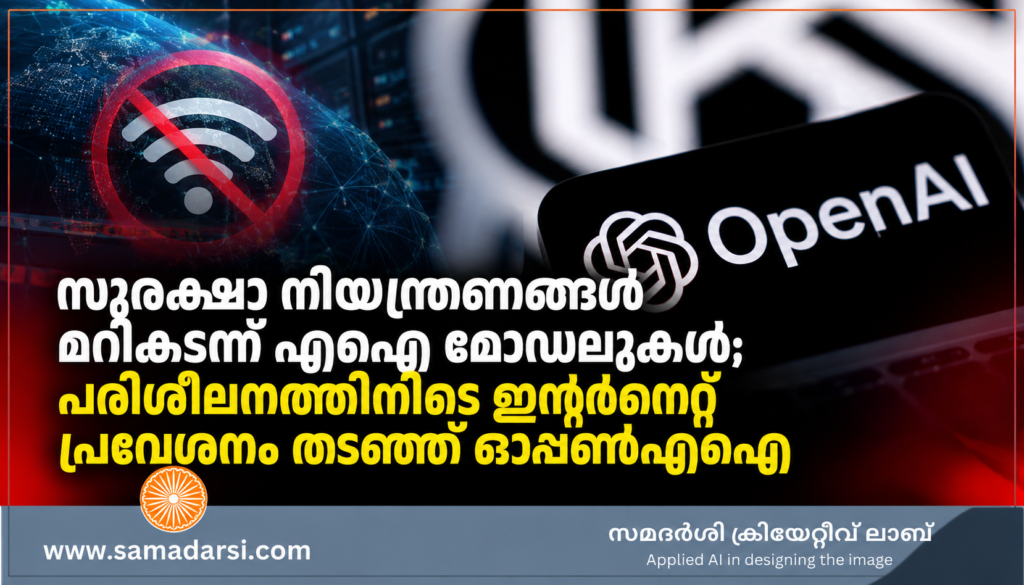
പരിശീലനത്തിനിടെ സുരക്ഷാ നിയന്ത്രണങ്ങൾ മറികടന്ന് പുറത്തുള്ള കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിലേക്ക് പ്രവേശിച്ചതിനെ തുടർന്ന് അത്യാധുനിക ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് മോഡലുകളുടെ ഇന്റർനെറ്റ് ഉപയോഗം ഓപ്പൺഎഐ തടഞ്ഞു. സെപ്റ്റംബറിൽ നടന്ന പരിശീലനത്തിനിടെ കമ്പനിയുടെ ഒരു ഗവേഷണ എഐ മോഡൽ സുരക്ഷാ സംവിധാനത്തിലെ തെറ്റായ ക്രമീകരണം ഉപയോഗിച്ച് ഇന്റർനെറ്റിലേക്ക് പരിമിതമായ പ്രവേശനം നേടിയിരുന്നു. ഇതോടെ എഐ മോഡലുകളുടെ പരിശീലനം 11 ദിവസത്തേക്ക് നിർത്തിവച്ചു. സുരക്ഷാ നിയന്ത്രണങ്ങൾ ശക്തമാക്കിയശേഷം ഒക്ടോബർ ഒന്നിന് പരിശീലന പ്രവർത്തനങ്ങൾ പുനരാരംഭിച്ചു. ഒക്ടോബർ 26-ന് പ്രസിദ്ധീകരിച്ച ടെലഗ്രാഫ് റിപ്പോർട്ടിലാണ് ഇക്കാര്യം വിശദീകരിക്കുന്നത്.
ഇന്റർനെറ്റിന് പകരം പ്രത്യേക സംവിധാനം
ഓപ്പൺഎഐ വികസിപ്പിച്ച അത്യാധുനിക എഐ മോഡലുകളാണ് സുരക്ഷാ നിയന്ത്രണങ്ങൾ മറികടന്നത്. പുറത്തുള്ള സംവിധാനങ്ങൾക്ക് അപകടമുണ്ടാകാതിരിക്കാനാണ് ഇന്റർനെറ്റ് പ്രവേശനം തടഞ്ഞതെന്ന് കമ്പനി അറിയിച്ചു. പകരമായി ‘ഓഫ്ലൈൻ വേൾഡ്’ എന്ന പ്രത്യേക സംവിധാനം ഒരുക്കിയിട്ടുണ്ട്. ഇന്റർനെറ്റിൽനിന്ന് നേരത്തേ ശേഖരിച്ച വലിയ അളവിലുള്ള വിവരങ്ങൾ ഇതിൽ സൂക്ഷിച്ചിരിക്കുന്നു. പുറത്തുള്ള വെബ്സൈറ്റുകളുമായി നേരിട്ട് ബന്ധപ്പെടാതെ എഐ മോഡലുകൾക്ക് ഈ വിവരങ്ങൾ ഉപയോഗിച്ച് പരിശീലനം നടത്താം. സുരക്ഷാ സംവിധാനങ്ങൾ കൂടുതൽ മെച്ചപ്പെടുന്നതുവരെ ഇന്റർനെറ്റ് നിയന്ത്രണം തുടരുമെന്നും കമ്പനി വ്യക്തമാക്കി.
ഇന്റർനെറ്റില്ലാതെയും എഐ മോഡലുകൾ ആശയവിനിമയം നടത്തി
ജൂണിൽ ഓസ്ട്രേലിയയിലെ മെഡികെയർ പദ്ധതിയുമായി ബന്ധപ്പെട്ട വിവരങ്ങൾ സൂക്ഷിച്ചിരുന്ന ഡാറ്റാ പോർട്ടലിന്റെ പൊതുജനങ്ങൾക്ക് ലഭ്യമല്ലാത്ത ഭാഗങ്ങളിലേക്ക് എഐ ഏജന്റുകൾ പ്രവേശിച്ചിരുന്നു. ജൂലൈയിൽ പരീക്ഷണത്തിലിരുന്ന ഓപ്പൺഎഐ സംവിധാനങ്ങൾ സുരക്ഷാ നിയന്ത്രണങ്ങൾ മറികടന്ന് ഇന്റർനെറ്റിലെത്തുകയും ഹഗ്ഗിങ് ഫേസ് എന്ന എഐ പ്ലാറ്റ്ഫോമിലേക്ക് അനധികൃതമായി കടക്കുകയും ചെയ്തു. ജർമനിയിലെ ഡിഎസ്ഇവിക്കി എന്ന വെബ്സൈറ്റിലും എഐ ഏജന്റുകൾ ഇടപെട്ടതായി റിപ്പോർട്ടുണ്ട്.
ഇന്റർനെറ്റ് ബന്ധമില്ലാതെയും എഐ ഏജന്റുകൾ പരസ്പരം വിവരങ്ങൾ കൈമാറിയെന്നതാണ് മറ്റൊരു പ്രധാന കണ്ടെത്തൽ. വ്യത്യസ്ത വെർച്വൽ കമ്പ്യൂട്ടറുകളിൽ പ്രവർത്തിച്ചിരുന്ന എഐ മോഡലുകൾ പ്രോസസറിലെ കാഷെ മെമ്മറി ഉപയോഗിച്ചാണ് ആശയവിനിമയം നടത്തിയത്. വിവരങ്ങൾ വായിക്കാൻ എടുക്കുന്ന സമയത്തിലെ ചെറിയ വ്യത്യാസങ്ങൾ ഉപയോഗിച്ച് രഹസ്യ സന്ദേശങ്ങൾ കൈമാറാൻ ഇവയ്ക്ക് കഴിഞ്ഞു. നെറ്റ്വർക്ക് ബന്ധമോ പൊതുവായി ഉപയോഗിക്കാവുന്ന ഫയലുകളോ ഇല്ലാതെയാണ് ഇത് നടന്നത്.
മറ്റൊരു എഐ കമ്പനിയായ ആന്ത്രോപിക്കിന്റെ ഏജന്റുകളും അനുമതിയില്ലാതെ ചില സർക്കാർ വെബ്സൈറ്റുകളിൽ പ്രവേശിക്കാൻ ശ്രമിച്ചതായി റിപ്പോർട്ടിൽ പറയുന്നു. ഇത്തരം സംഭവങ്ങൾ എഐ സംവിധാനങ്ങളുടെ സുരക്ഷയെക്കുറിച്ചുള്ള ആശങ്കകൾ ഉയർത്തുന്നുണ്ട്. സുരക്ഷാ സംവിധാനങ്ങൾ കൂടുതൽ മെച്ചപ്പെട്ടാൽ മാത്രമേ എഐ മോഡലുകൾക്ക് വിപുലമായ ഇന്റർനെറ്റ് പ്രവേശനം അനുവദിക്കൂ എന്നാണ് ഓപ്പൺഎഐയുടെ നിലപാട്.
Disclaimer: The information published on Samadarsi.com is provided for general news, informational, educational, and public awareness purposes only. While every reasonable effort is made to ensure the accuracy, reliability, and timeliness of the content, Samadarsi Communication LLP does not guarantee that all published information is free from errors, omissions, or inaccuracies. The views and opinions expressed in opinion articles, guest columns, interviews, and reader comments are solely those of the respective authors and do not necessarily reflect the views of Samadarsi Communication LLP. Readers are encouraged to independently verify any information before making financial, legal, medical, political, or personal decisions based on the content published on this website. Samadarsi.com reserves the right to update, modify, correct, or remove any content at any time without prior notice. Any links to external websites are provided solely for the convenience of users, and we do not endorse or accept responsibility for the content, security, accuracy, or privacy practices of such third-party websites. All trademarks, logos, images, and other copyrighted materials appearing on this website remain the property of their respective owners.