ന്യൂഡൽഹി, 2026 ഒക്ടോബർ 22 –
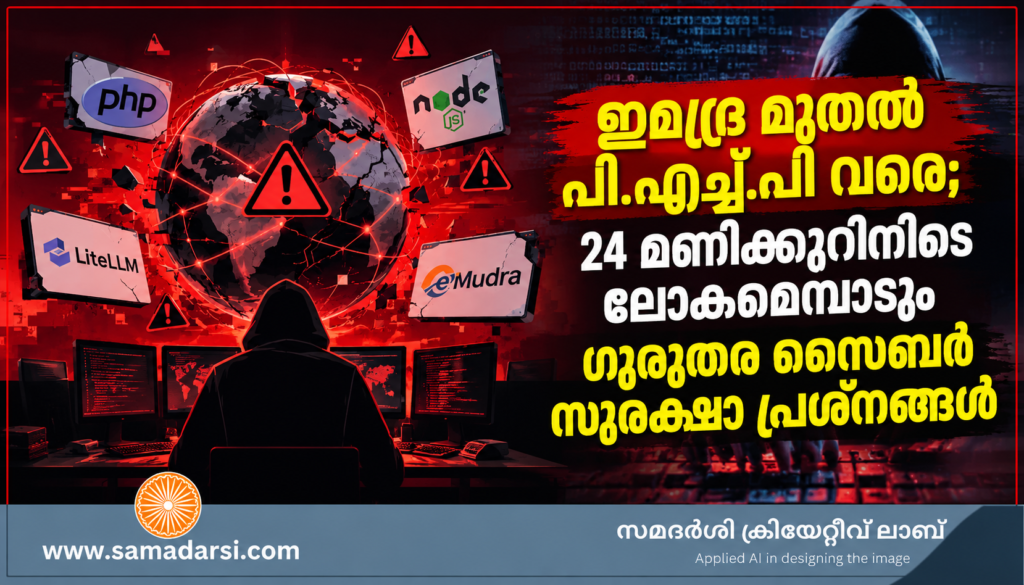
ലോകമെമ്പാടുമുള്ള ഇന്റർനെറ്റ് സംവിധാനങ്ങളുടെ സുരക്ഷയെക്കുറിച്ച് ആശങ്ക ഉയർത്തി കഴിഞ്ഞ 24 മണിക്കൂറിനിടെ നിരവധി ഗുരുതര സൈബർ സുരക്ഷാ പ്രശ്നങ്ങൾ റിപ്പോർട്ട് ചെയ്തു. ഇന്ത്യയിലെ ഡിജിറ്റൽ സർട്ടിഫിക്കറ്റ് സ്ഥാപനമായ ഇമുദ്രയുടെ സുരക്ഷാ കീകളിലെ ഗുരുതര വീഴ്ചയും ലക്ഷക്കണക്കിന് വെബ്സൈറ്റുകൾ പ്രവർത്തിക്കാൻ ഉപയോഗിക്കുന്ന പി.എച്ച്.പി സാങ്കേതികവിദ്യയിലെ രണ്ട് സുരക്ഷാ പിഴവുകളുമാണ് പ്രധാന സംഭവങ്ങൾ. ഒക്ടോബർ 21ന് പി.എച്ച്.പി ഫൗണ്ടേഷൻ അടിയന്തര സുരക്ഷാ അപ്ഡേറ്റ് പുറത്തിറക്കി. മുൻകരുതലിന്റെ ഭാഗമായി ഫിൻലൻഡ്, നെതർലൻഡ്സ് ഉൾപ്പെടെയുള്ള രാജ്യങ്ങളിലെ സർക്കാർ വെബ്സൈറ്റുകൾ താൽക്കാലികമായി പ്രവർത്തനം നിർത്തി. സുരക്ഷാ പിഴവുകൾ പരിഹരിക്കാത്ത സംവിധാനങ്ങൾ ഓഫ്ലൈനാക്കണമെന്ന് അമേരിക്കൻ ദേശീയ സുരക്ഷാ ഏജൻസിയും എഫ്.ബി.ഐയും മുന്നറിയിപ്പ് നൽകി.
പി.എച്ച്.പിയിലെ സുരക്ഷാ പിഴവുകൾ; വെബ്സൈറ്റുകളുടെ നിയന്ത്രണം ഹാക്കർമാർക്ക് ലഭിക്കാൻ സാധ്യത
പി.എച്ച്.പിയിൽ കണ്ടെത്തിയ രണ്ട് ഗുരുതര സുരക്ഷാ പിഴവുകൾ ഉപയോഗിച്ച് പാസ്വേഡോ മറ്റ് തിരിച്ചറിയൽ പരിശോധനകളോ ഇല്ലാതെ വെബ് സെർവറുകളുടെ നിയന്ത്രണം ഹാക്കർമാർക്ക് ഏറ്റെടുക്കാൻ കഴിയുമെന്നാണ് മുന്നറിയിപ്പ്. പത്തിൽ 9.2 ആണ് ഈ സുരക്ഷാ പിഴവുകളുടെ ഗുരുതരത്വം. ഏകദേശം 70 ശതമാനം വെബ്സൈറ്റുകളും പി.എച്ച്.പി ഉപയോഗിക്കുന്നുണ്ടെന്നാണ് കണക്ക്. പത്ത് വർഷത്തോളമായി കണ്ടെത്തപ്പെടാതെ കിടന്ന പിഴവുകൾ ഓപ്പൺഎഐയുടെ കൃത്രിമബുദ്ധി മാതൃകയായ ജി.പി.ടി 5.6 സോൾ കണ്ടെത്തിയതായാണ് റിപ്പോർട്ട്. അതേസമയം ഇമുദ്രയുടെ എട്ട് ഡിജിറ്റൽ സുരക്ഷാ കീകൾ ഒരു സെക്കൻഡിൽ താഴെ സമയത്തിനുള്ളിൽ കണ്ടെത്താൻ കഴിയുന്നത്ര ദുർബലമായിരുന്നുവെന്ന് സുരക്ഷാ ഗവേഷകർ കണ്ടെത്തി. ഒക്ടോബർ 17ന് വെയ്ൻ എന്ന ഗവേഷകനാണ് പ്രശ്നം അറിയിച്ചത്. വ്യാജ ഡിജിറ്റൽ സർട്ടിഫിക്കറ്റുകൾ സൃഷ്ടിച്ച് യഥാർഥ വെബ്സൈറ്റുകളായി ആൾമാറാട്ടം നടത്താൻ ഇത്തരം വീഴ്ചകൾ ഉപയോഗിക്കപ്പെടാമെന്നാണ് ആശങ്ക. എന്നാൽ ബാധിക്കപ്പെട്ട എട്ട് സർട്ടിഫിക്കറ്റുകളിൽ ഒന്ന് മാത്രമാണ് പ്രവർത്തന സംവിധാനത്തിൽ ഉപയോഗിച്ചതെന്നും വ്യക്തിഗത വെബ്സൈറ്റുകൾക്ക് സർട്ടിഫിക്കറ്റ് നൽകാൻ ഇവ ഉപയോഗിച്ചിട്ടില്ലെന്നും ഇമുദ്ര വ്യക്തമാക്കി. ഗൂഗിൾ, ആപ്പിൾ, മോസില്ല കമ്പനികൾ ബന്ധപ്പെട്ട സർട്ടിഫിക്കറ്റുകൾ ബ്ലോക്ക് ചെയ്തു.
എ.ഐ സേവനങ്ങൾക്കും ക്ലൗഡ് സംവിധാനങ്ങൾക്കും നേരെ ആക്രമണം; ആയിരക്കണക്കിന് സ്ഥാപനങ്ങൾ ലക്ഷ്യം
പി.എച്ച്.പിക്കും ഇമുദ്രയ്ക്കും പുറമെ നോഡ് ജെ.എസ്, ലൈറ്റ് എൽ.എൽ.എം, റെയിൽവേ ക്ലൗഡ് പ്ലാറ്റ്ഫോം എന്നിവയിലും സുരക്ഷാ പ്രശ്നങ്ങൾ റിപ്പോർട്ട് ചെയ്തു. നോഡ് ജെ.എസിലെ നാല് ഗുരുതര സുരക്ഷാ പിഴവുകൾ പരിഹരിക്കാൻ പുതിയ അപ്ഡേറ്റുകൾ പുറത്തിറക്കി. ലൈറ്റ് എൽ.എൽ.എം സംവിധാനത്തിൽ ഹാക്കർമാർ അപകടകരമായ കോഡ് കടത്തിവിട്ടതായി കണ്ടെത്തി. ഇതിലൂടെ ഉപയോക്താക്കളുടെ വിവരങ്ങളും ക്ലൗഡ് അക്കൗണ്ടുകളുടെ രഹസ്യ കീകളും ചോരാൻ സാധ്യതയുണ്ടായിരുന്നു. റെയിൽവേ ക്ലൗഡ് പ്ലാറ്റ്ഫോമിൽ ചില ഉപയോക്താക്കളുടെ രഹസ്യവിവരങ്ങൾ അനധികൃതമായി ലഭിച്ചിരിക്കാമെന്ന് കമ്പനി അറിയിച്ചു. ഇതിനിടെ ചൈനയുമായി ബന്ധമുള്ളതായി മൈക്രോസോഫ്റ്റ് തിരിച്ചറിഞ്ഞ സ്റ്റോം 0940 എന്ന ഹാക്കിങ് സംഘം കൃത്രിമബുദ്ധി ഉപയോഗിച്ച് ലോകമെമ്പാടുമുള്ള നൂറുകണക്കിന് സ്ഥാപനങ്ങളെ ലക്ഷ്യമിട്ടതായും റിപ്പോർട്ടുണ്ട്. മിനിറ്റിൽ 2,900 ലോഗിൻ ശ്രമങ്ങൾ നടത്തിയ ആക്രമണസംവിധാനം 2,250ലധികം സ്ഥാപന സംവിധാനങ്ങളിലെത്തിയെന്നാണ് കണ്ടെത്തൽ. ഇന്ത്യയിൽ സ്റ്റേറ്റ് ബാങ്ക് ഓഫ് ഇന്ത്യയുടെ ഏകദേശം 3,900 ഉപഭോക്തൃ രേഖകൾ സൈബർ ആക്രമണത്തിൽ പുറത്തായതായും റിപ്പോർട്ടുണ്ട്.
സുരക്ഷാ അപ്ഡേറ്റുകൾ അടിയന്തരമായി സ്ഥാപിക്കാൻ നിർദേശം; കൂടുതൽ ആക്രമണങ്ങൾ തടയാൻ നടപടി
സുരക്ഷാ വീഴ്ചകൾ പുറത്തുവന്നതോടെ വിവിധ സാങ്കേതിക കമ്പനികൾ അടിയന്തര നടപടികൾ ആരംഭിച്ചു. പി.എച്ച്.പി, നോഡ് ജെ.എസ് ഉപയോക്താക്കൾ ഏറ്റവും പുതിയ സുരക്ഷാ അപ്ഡേറ്റുകൾ സ്ഥാപിക്കണമെന്ന് നിർദേശിച്ചു. ലൈറ്റ് എൽ.എൽ.എം അപകടകരമായ പതിപ്പുകൾ നീക്കം ചെയ്തു. റെയിൽവേ ക്ലൗഡ് പ്ലാറ്റ്ഫോം ഉപയോക്താക്കളോട് രഹസ്യ കീകളും അക്കൗണ്ട് വിവരങ്ങളും പുതുക്കാൻ ആവശ്യപ്പെട്ടു. ഇമുദ്ര സംഭവത്തിൽ ഇന്ത്യൻ കമ്പ്യൂട്ടർ എമർജൻസി റെസ്പോൺസ് ടീമും സുരക്ഷാ മുന്നറിയിപ്പ് പുറത്തിറക്കി. സാധാരണ ഉപയോക്താക്കൾ ബ്രൗസറുകളും ഓപ്പറേറ്റിങ് സിസ്റ്റങ്ങളും ഏറ്റവും പുതിയ പതിപ്പിലേക്ക് അപ്ഡേറ്റ് ചെയ്യണമെന്നും നിർദേശിച്ചിട്ടുണ്ട്. ഈ സംഭവങ്ങളെല്ലാം ഒരൊറ്റ സൈബർ ആക്രമണത്തിന്റെ ഭാഗമാണെന്നതിന് റിപ്പോർട്ടിൽ സ്ഥിരീകരണമില്ല.
Disclaimer: The information published on Samadarsi.com is provided for general news, informational, educational, and public awareness purposes only. While every reasonable effort is made to ensure the accuracy, reliability, and timeliness of the content, Samadarsi Communication LLP does not guarantee that all published information is free from errors, omissions, or inaccuracies. The views and opinions expressed in opinion articles, guest columns, interviews, and reader comments are solely those of the respective authors and do not necessarily reflect the views of Samadarsi Communication LLP. Readers are encouraged to independently verify any information before making financial, legal, medical, political, or personal decisions based on the content published on this website. Samadarsi.com reserves the right to update, modify, correct, or remove any content at any time without prior notice. Any links to external websites are provided solely for the convenience of users, and we do not endorse or accept responsibility for the content, security, accuracy, or privacy practices of such third-party websites. All trademarks, logos, images, and other copyrighted materials appearing on this website remain the property of their respective owners.