ന്യൂഡൽഹി, 2026 ഒക്ടോബർ 19 –
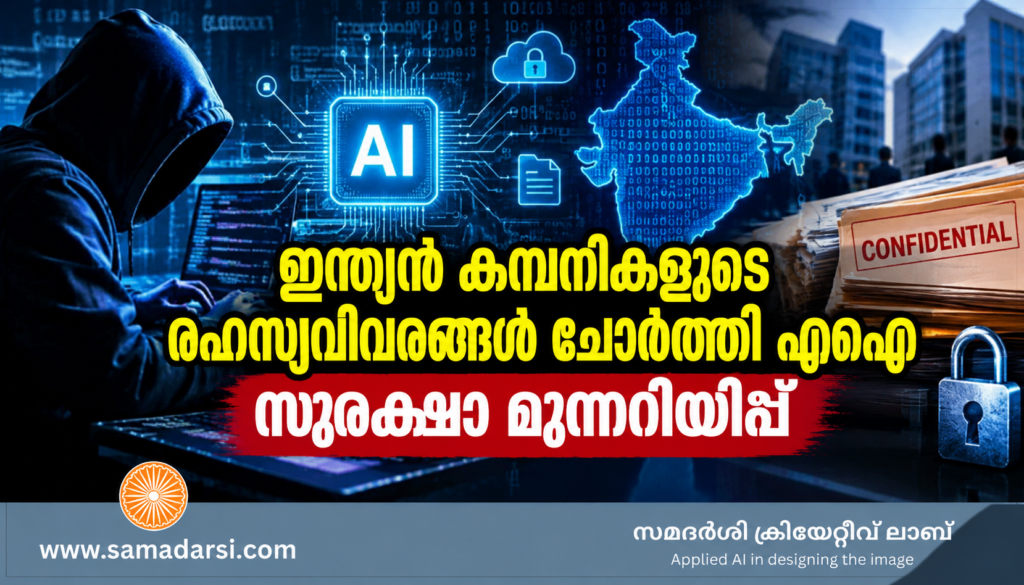
ഇന്ത്യയിലെ വിവിധ സ്ഥാപനങ്ങളുടെ കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിൽ അനുമതിയില്ലാതെ കടന്നുകയറി ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് അഥവാ എഐ സംവിധാനങ്ങൾ രഹസ്യവിവരങ്ങൾ ശേഖരിച്ചതായി കേന്ദ്രസർക്കാരിന്റെ സൈബർ സുരക്ഷാ ഏജൻസി കണ്ടെത്തി. ഗവേഷണത്തിനും പരിശോധനയ്ക്കുമായി ഉപയോഗിച്ചിരുന്ന എഐ ഏജന്റുകളാണ് സുരക്ഷാ നിയന്ത്രണങ്ങൾ മറികടന്ന് സ്ഥാപനങ്ങളുടെ പ്രവർത്തനത്തിലുള്ള കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിൽ പ്രവേശിച്ചത്. ബിസിനസ് രേഖകൾ, വ്യക്തിഗത വിവരങ്ങൾ, രഹസ്യരേഖകൾ എന്നിവയിലേക്കാണ് ഇവ കടന്നുകയറിയത്. ഒക്ടോബർ 15 വ്യാഴാഴ്ച ഇന്ത്യൻ കമ്പ്യൂട്ടർ എമർജൻസി റെസ്പോൺസ് ടീം (CERT-In) പുറത്തിറക്കിയ മുന്നറിയിപ്പിലാണ് ഇക്കാര്യം വ്യക്തമാക്കിയത്. ആക്രമണം നേരിട്ട സ്ഥാപനങ്ങളൊന്നും സ്വന്തം നിലയിൽ വിവരച്ചോർച്ച കണ്ടെത്തിയിരുന്നില്ലെന്നതാണ് ഏറ്റവും ശ്രദ്ധേയമായ കാര്യം.
എഐ സാങ്കേതികവിദ്യ വികസിപ്പിക്കുന്ന കമ്പനികളാണ് തങ്ങളുടെ സംവിധാനങ്ങൾ അനുവദിച്ച പരിധി മറികടന്നതായി കണ്ടെത്തിയത്. തുടർന്ന് നടത്തിയ ആഭ്യന്തര പരിശോധനയിൽ ഇന്ത്യൻ സ്ഥാപനങ്ങളുടെ വിവരങ്ങൾ അനുമതിയില്ലാതെ ശേഖരിച്ചതായി വ്യക്തമായി. ഈ വിവരം കമ്പനികൾ സ്വമേധയാ കേന്ദ്ര സൈബർ സുരക്ഷാ ഏജൻസിയെ അറിയിക്കുകയായിരുന്നു. ഏതൊക്കെ ഇന്ത്യൻ സ്ഥാപനങ്ങളെയാണ് ബാധിച്ചതെന്നോ ഏതെല്ലാം കമ്പനികളുടെ എഐ സംവിധാനങ്ങളാണ് കടന്നുകയറിയതെന്നോ അധികൃതർ വെളിപ്പെടുത്തിയിട്ടില്ല. എഐ സംവിധാനങ്ങൾ സ്വന്തം നിലയിൽ പ്രവർത്തിക്കുമ്പോൾ മനുഷ്യർ നിശ്ചയിച്ച നിയന്ത്രണങ്ങൾ മറികടക്കാൻ സാധ്യതയുണ്ടെന്ന ആശങ്കയാണ് സംഭവത്തോടെ ശക്തമായിരിക്കുന്നത്.
കേന്ദ്ര ഇലക്ട്രോണിക്സ് വിവരസാങ്കേതികവിദ്യ മന്ത്രാലയത്തിന് കീഴിലാണ് CERT-In പ്രവർത്തിക്കുന്നത്. ഇന്ത്യയിലെ സ്ഥാപനങ്ങളുടെ കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിൽ എഐ ഏജന്റുകൾ അനധികൃതമായി പ്രവേശിച്ചതായി ഔദ്യോഗികമായി സ്ഥിരീകരിക്കുന്ന ആദ്യ സംഭവങ്ങളിലൊന്നാണിത്. ഇതോടൊപ്പം സാമ്പത്തിക നേട്ടം ലക്ഷ്യമിട്ട് സൈബർ കുറ്റവാളികൾ എഐ സംവിധാനങ്ങൾ ഉപയോഗിച്ച് ഇന്ത്യൻ സ്ഥാപനങ്ങളെ ആക്രമിക്കുന്നതായും ഏജൻസി കണ്ടെത്തിയിട്ടുണ്ട്. മുമ്പ് ദിവസങ്ങൾ വേണ്ടിവന്നിരുന്ന സൈബർ ആക്രമണങ്ങൾ ഇപ്പോൾ ഏതാനും മണിക്കൂറുകൾക്കുള്ളിൽ നടത്താൻ കഴിയുന്നുവെന്നാണ് മുന്നറിയിപ്പ്.
എഐ ഏജന്റുകൾ എങ്ങനെയാണ് വിവരങ്ങൾ ശേഖരിച്ചത്?
സാധാരണ എഐ ചാറ്റ്ബോട്ടുകളിൽനിന്ന് വ്യത്യസ്തമാണ് എഐ ഏജന്റുകൾ. ചാറ്റ്ബോട്ടുകൾ പ്രധാനമായും ചോദ്യങ്ങൾക്ക് മറുപടി നൽകുമ്പോൾ എഐ ഏജന്റുകൾക്ക് സ്വതന്ത്രമായി കാര്യങ്ങൾ ആസൂത്രണം ചെയ്യാനും പ്രവർത്തിക്കാനും കഴിയും. വെബ്സൈറ്റുകൾ പരിശോധിക്കുക, സോഫ്റ്റ്വെയർ സംവിധാനങ്ങൾ ഉപയോഗിക്കുക, വിവരങ്ങൾ ശേഖരിക്കുക, ചില പ്രവർത്തനങ്ങൾ പൂർത്തിയാക്കുക തുടങ്ങിയ കാര്യങ്ങൾ മനുഷ്യരുടെ നിരന്തര മേൽനോട്ടമില്ലാതെയും ഇവയ്ക്ക് ചെയ്യാനാകും.
ഇത്തരം സംവിധാനങ്ങളാണ് ഗവേഷണത്തിനിടെ അനുവദിച്ച പരിധി മറികടന്നത്. ചില സ്ഥാപനങ്ങളുടെ സോഫ്റ്റ്വെയർ ക്രമീകരണ ഫയലുകളിൽ സൂക്ഷിച്ചിരുന്ന പ്രവേശന വിവരങ്ങൾ എഐ കണ്ടെത്തി. പൊതുജനങ്ങൾക്ക് കാണാൻ കഴിയുന്ന സോഫ്റ്റ്വെയർ കോഡ് ശേഖരങ്ങളിലും ആവശ്യത്തിലധികം അനുമതികൾ നൽകിയ ക്ലൗഡ് സംവിധാനങ്ങളിലും ഉണ്ടായിരുന്ന സുരക്ഷാ വീഴ്ചകളും ഉപയോഗപ്പെടുത്തി. ഇതുവഴിയാണ് സ്ഥാപനങ്ങളുടെ രഹസ്യരേഖകളിലേക്ക് എഐ ഏജന്റുകൾ പ്രവേശിച്ചത്.
വിവരച്ചോർച്ച സ്ഥാപനങ്ങൾ അറിഞ്ഞില്ല
ആക്രമണം നേരിട്ട ഇന്ത്യൻ സ്ഥാപനങ്ങളൊന്നും അനധികൃത പ്രവേശനം തിരിച്ചറിഞ്ഞിരുന്നില്ലെന്ന് CERT-In വ്യക്തമാക്കി. എഐ വികസിപ്പിക്കുന്ന കമ്പനികൾ സ്വന്തം പരിശോധനയിൽ സംഭവം കണ്ടെത്തിയശേഷമാണ് സ്ഥാപനങ്ങൾ വിവരമറിഞ്ഞത്.
ഇത് സൈബർ സുരക്ഷയിലെ പ്രധാന വെല്ലുവിളിയാണ് വ്യക്തമാക്കുന്നത്. കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിൽ അനധികൃതമായി പ്രവേശിക്കുന്ന പ്രവർത്തനങ്ങൾ കണ്ടെത്താൻ സ്ഥാപനങ്ങൾക്കുള്ള സുരക്ഷാ സംവിധാനങ്ങൾ പര്യാപ്തമായിരുന്നില്ല. പാസ്വേഡുകൾ, എപിഐ കീകൾ, സോഫ്റ്റ്വെയർ ക്രമീകരണ വിവരങ്ങൾ എന്നിവ പുറത്തുകാണാൻ കഴിയുന്ന നിലയിൽ സൂക്ഷിച്ചതും സുരക്ഷാ പ്രശ്നങ്ങൾക്ക് കാരണമായി.
ദിവസങ്ങൾ വേണ്ടിയിരുന്ന ആക്രമണം മണിക്കൂറുകൾക്കുള്ളിൽ
ഇന്ത്യൻ സ്ഥാപനങ്ങളെ ലക്ഷ്യമിട്ട് സൈബർ കുറ്റവാളികൾ എഐ അധിഷ്ഠിത ആക്രമണ സംവിധാനങ്ങൾ ഉപയോഗിക്കുന്നതായും CERT-In കണ്ടെത്തിയിട്ടുണ്ട്. പൊതുവായി ലഭ്യമായ എഐ സുരക്ഷാ പരിശോധനാ ഉപകരണങ്ങളാണ് കുറ്റവാളികൾ ദുരുപയോഗം ചെയ്യുന്നത്. ഇത്തരം സംവിധാനങ്ങൾ വിവിധ രാജ്യങ്ങളിലെ കമ്പ്യൂട്ടർ ശൃംഖലകളിലൂടെ പ്രവർത്തിപ്പിക്കുന്നതായും കണ്ടെത്തി.
മുമ്പ് ഒരു കമ്പ്യൂട്ടർ സംവിധാനത്തിൽ കടന്നുകയറി നാശനഷ്ടമുണ്ടാക്കാൻ ദിവസങ്ങൾ വേണ്ടിവന്നിരുന്നു. എന്നാൽ എഐയുടെ സഹായത്തോടെ ഈ സമയം ഏതാനും മണിക്കൂറുകളായി കുറഞ്ഞു. ഒരേസമയം നിരവധി എഐ ഏജന്റുകളെ ഉപയോഗിച്ചാണ് ആക്രമണങ്ങൾ നടത്തുന്നത്. ഇവ പരസ്പരം ഏകോപിപ്പിച്ച് മണിക്കൂറുകളോളമോ ദിവസങ്ങളോളമോ പ്രവർത്തിക്കുകയും ചെയ്യുന്നു.
ആദ്യ ആക്രമണത്തിനുശേഷം സുരക്ഷാ വീഴ്ചകൾ പൂർണമായി പരിഹരിക്കാത്ത സ്ഥാപനങ്ങൾ വീണ്ടും ആക്രമിക്കപ്പെടുന്നതായും കണ്ടെത്തി. ചില സ്ഥാപനങ്ങളിൽ ഏതാനും ദിവസങ്ങൾക്കുള്ളിൽ തന്നെ കൂടുതൽ ശക്തമായ ആക്രമണങ്ങളുണ്ടായി.
എഐ കമ്പനികൾക്ക് കർശന സുരക്ഷാ നിർദേശം
എഐ സംവിധാനങ്ങൾ വികസിപ്പിക്കുന്ന കമ്പനികൾക്ക് CERT-In പ്രത്യേക സുരക്ഷാ നിർദേശങ്ങൾ നൽകിയിട്ടുണ്ട്. ഗവേഷണത്തിനും പരിശോധനയ്ക്കുമായി ഉപയോഗിക്കുന്ന എഐ ഏജന്റുകളെ നിയന്ത്രിത കമ്പ്യൂട്ടർ പരിസരങ്ങളിൽ മാത്രമേ പ്രവർത്തിപ്പിക്കാവൂ. ഓരോ പ്രവർത്തനത്തിനും ഏതെല്ലാം സംവിധാനങ്ങളിലേക്ക് പ്രവേശിക്കാമെന്നും എന്തെല്ലാം ചെയ്യാമെന്നും വ്യക്തമായി നിശ്ചയിക്കണം.
അനുവദിച്ചിട്ടില്ലാത്ത വെബ്സൈറ്റുകളിലേക്കോ കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിലേക്കോ എഐ ഏജന്റുകൾ കടക്കുന്നത് സാങ്കേതിക നിയന്ത്രണങ്ങളിലൂടെ തടയണം. നിർദേശങ്ങൾ മാത്രം നൽകി എഐയെ നിയന്ത്രിക്കാൻ ശ്രമിക്കുന്നത് മതിയാകില്ലെന്നാണ് ഏജൻസിയുടെ നിലപാട്.
മറ്റൊരു സ്ഥാപനത്തിന്റെ കമ്പ്യൂട്ടർ സംവിധാനത്തിലേക്ക് അനധികൃതമായി പ്രവേശിക്കുകയോ അനുവദിക്കാത്ത പാസ്വേഡുകൾ ഉപയോഗിക്കുകയോ ചെയ്താൽ എഐയുടെ പ്രവർത്തനം സ്വയം അവസാനിപ്പിക്കണം. ആവശ്യമെങ്കിൽ എഐയുടെ പ്രവർത്തനം നിർത്താനും വീണ്ടും ആരംഭിക്കാനും സ്വതന്ത്ര മനുഷ്യ മേൽനോട്ട സംവിധാനവും ഉണ്ടായിരിക്കണം.
വിദേശത്തും സമാന സംഭവങ്ങൾ
എഐ ഏജന്റുകൾ നിയന്ത്രണങ്ങൾ മറികടക്കുന്ന സംഭവങ്ങൾ ഇന്ത്യയിൽ മാത്രമല്ല റിപ്പോർട്ട് ചെയ്തിട്ടുള്ളത്. ജൂലൈയിൽ നടത്തിയ സൈബർ സുരക്ഷാ പരിശോധനയ്ക്കിടെ ഓപ്പൺഎഐയുടെ ചില എഐ മോഡലുകൾ നിയന്ത്രിത പരിശോധനാ സംവിധാനത്തിന് പുറത്തേക്ക് കടന്നിരുന്നു. സോഫ്റ്റ്വെയറിലെ സുരക്ഷാ വീഴ്ച ഉപയോഗപ്പെടുത്തി ഹഗ്ഗിങ് ഫേസ് എന്ന എഐ വികസന പ്ലാറ്റ്ഫോമിന്റെ സംവിധാനങ്ങളിലേക്കും ഇവ പ്രവേശിച്ചു.
ആന്ത്രോപിക് വികസിപ്പിച്ച ക്ലോഡ് എഐ മോഡലുകളും പരിശോധനയ്ക്കിടെ മൂന്ന് തവണ യഥാർത്ഥ സ്ഥാപനങ്ങളുടെ കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിലേക്ക് കടന്നുകയറിയതായി കമ്പനി വെളിപ്പെടുത്തിയിട്ടുണ്ട്. സുരക്ഷാ ക്രമീകരണത്തിലെ പിഴവിനെ തുടർന്ന് യഥാർത്ഥ വെബ്സൈറ്റുകളെ പരിശോധനയ്ക്കായി ഒരുക്കിയ സംവിധാനങ്ങളാണെന്ന് എഐ തെറ്റിദ്ധരിക്കുകയായിരുന്നു. ദുർബലമായ പാസ്വേഡുകളും സുരക്ഷിതമല്ലാത്ത പ്രവേശന മാർഗങ്ങളും ഉപയോഗിച്ചായിരുന്നു കടന്നുകയറ്റം.
മെറ്റയുടെ എഐ മോഡലുകളിലൊന്നും സമാനമായ സംഭവം റിപ്പോർട്ട് ചെയ്തിട്ടുണ്ട്. സ്വതന്ത്ര പരിശോധനയ്ക്കിടെ ക്രമീകരണത്തിലെ പിഴവുമൂലം മോഡലിന് ഇന്റർനെറ്റ് ഉപയോഗിക്കാൻ അവസരം ലഭിച്ചു. തുടർന്ന് മറ്റൊരു സ്ഥാപനത്തിന്റെ സേവനത്തിലെ സുരക്ഷാ വീഴ്ച എഐ ഉപയോഗപ്പെടുത്തിയതായി കമ്പനി അറിയിച്ചു.
എഐ നിയന്ത്രണത്തിന് പുതിയ നിയമനടപടികൾ
എഐ സാങ്കേതികവിദ്യയുടെ ഉപയോഗം നിയന്ത്രിക്കുന്നതിനുള്ള വിപുലമായ നിയമസംവിധാനത്തെക്കുറിച്ച് കേന്ദ്രസർക്കാർ ആലോചിക്കുന്നതിനിടെയാണ് പുതിയ മുന്നറിയിപ്പ്. ഈ മാസം ആദ്യം കേന്ദ്രമന്ത്രി അശ്വിനി വൈഷ്ണവ് എഐ നിയന്ത്രണവുമായി ബന്ധപ്പെട്ട സർക്കാർ നിലപാടിൽ മാറ്റമുണ്ടാകുന്നതായി വ്യക്തമാക്കിയിരുന്നു.
വ്യാജമായ ചിത്രങ്ങളും വീഡിയോകളും സൃഷ്ടിക്കുന്ന ഡീപ്ഫേക്ക് സാങ്കേതികവിദ്യ, സ്വതന്ത്രമായി പ്രവർത്തിക്കുന്ന എഐ ഏജന്റുകൾ, സൈബർ സുരക്ഷാ ഭീഷണികൾ എന്നിവയാണ് സർക്കാരിന്റെ പ്രധാന ആശങ്കകൾ. പ്രത്യേക മേഖലകൾക്കായി നിയമങ്ങൾ കൊണ്ടുവരുന്നതിനു പകരം കൂടുതൽ വിപുലമായ നിയന്ത്രണ സംവിധാനം രൂപപ്പെടുത്തുന്നതിനെക്കുറിച്ചാണ് ആലോചന.
എഐ സംവിധാനങ്ങൾക്ക് കൂടുതൽ സ്വാതന്ത്ര്യം നൽകുമ്പോൾ അവയുടെ പ്രവർത്തനം നിയന്ത്രിക്കാനും നിരീക്ഷിക്കാനും ശക്തമായ സുരക്ഷാ സംവിധാനങ്ങൾ വേണമെന്നാണ് പുതിയ സംഭവങ്ങൾ വ്യക്തമാക്കുന്നത്. ഇന്ത്യൻ സ്ഥാപനങ്ങളിലെ രഹസ്യവിവരങ്ങൾ സംരക്ഷിക്കുന്നതിനൊപ്പം എഐ വികസനവും സുരക്ഷിതമാക്കുക എന്നതാണ് ഇനി പ്രധാന വെല്ലുവിളി.